METR6565
METR对Anthropic风险报告中"高风险场景下的错位"部分的评测。
METR对Anthropic 2026年8月风险报告中"高风险场景下的错位"部分进行外部评测,认为截至2026年7月15日,Anthropic模型错位导致的灾难性风险低,主要归因于模型能力有限而非安全措施与对齐训练。
METR6565METR对Anthropic 2026年8月风险报告中"高风险场景下的错位"部分进行外部评测,认为截至2026年7月15日,Anthropic模型错位导致的灾难性风险低,主要归因于模型能力有限而非安全措施与对齐训练。
 Anthropic Research
Claude 在 64 小时内自主生成 318,484 个蛋白质设计并筛选 180 个用于测试,与 Adaptyv Bio 和 Twist Bioscience 合作实验验证 211 个设计,其中 17 个符合结合标准,所有设计数据已公开。专家认为这是针对蝎子神经毒素的首次 AI 设计尝试,可能加速对忽视疾病的药物发现。
Anthropic ResearchAnthropic 使用 Claude 分析 25 个开源项目(逾 500 万行代码),发现 493 个安全问题。Claude 在 11 个受保护项目中识别出 191 个未授权可达的代码点,包括 93 个默认配置下可访问的预认证表面、37 个认证前执行代码或记录状态的位置,以及 61 个导致预认证控制被管理员配置弱化的配置组合。
 Claude · YouTube
Claude 推出 Claude Dashboards 和 Claude Motion,前者在所有付费计划中支持将数据平台或 CRM 数据实时转化为仪表盘,后者在 Team 和 Enterprise 计划中支持将报告或图表生成动画解释视频,两者均以代码形式生成无需视频模型,可修改内容后导出 MP4 或编辑。
 Import AI2222
在 IMF 年会上,作者指出 AI 正在自主运行于人类科学前沿,标志着奇点已开始,未来 AI 及整体科学进步将加速,带来巨大财富与潜在风险。作者强调需审慎运用 AI 并分享其益处,并呼吁政策制定者做好准备。
 Ars Technica · AI6565
Anthropic授予第三方AI监管机构METR六名员工的内部访问权限,提供公司硬件、办公空间以及与自身风险评估团队同等水平的内部工具和系统访问权,不支付报酬。
 Tomasz Tunguz
Anthropic 2025年收入增长1374%,远超 AWS 的 82% 和 Azure 的 32%,目前收入规模约为 AWS、Azure 和 GCP 的 30%、50% 和 25%,但数据中心投入达 51.8 亿美元,远超其他云服务商,预计三年内将超越 Azure 和 AWS,若保持当前增速,2027 年营收年化率或达 1270 亿美元。
 Anthropic Newsroom5858
Anthropic今日承诺将部分股票投入Anthropic公益基金,该基金结构随公司增长而增持股份,初始5%股票将投入,后续每增长50%超过基线值可再增2%。
 Redwood Research
Screwtape 1 是一个将智能体转录转化为可逃避仅动作监控器(不查看智能体推理链)的攻击的管道,通过在转录中插入攻击并反复精炼,直到监控器不再捕获它。使用 LLM 验证器检查编辑后的转录和攻击描述,确认攻击是否真实、明显有害且可能在原始环境中成功。
Anthropic ResearchClaude 在不到半小时内发现 NIST P-192、P-224、P-256、P-384 和 P-521 曲线种子来自 C 库的 lrand48 随机数生成器,而非任何哈希算法,用 Unix 时间戳初始化。这一发现并未构成密码学漏洞,反而增强了对曲线参数选择无后门或故意弱点的信心。
 Claude Blog
Claude Code团队将代码审查量提升2倍的同时将回滚率降低40%,通过将大部分审查工作交给机器优化人类时间,并大幅提升撤销错误的速度。团队采用六层自动化审查流程,包括Claude运行测试和生成输出、子代理审查差异、内部技能自动检测错误、UI变更对照设计规范,以及代码规范和代码所有者指南的自动检查,最终由人类审查者处理高阶问题。
Ars Technica · AI美国联邦贸易委员会正式调查 Anthropic 和 OpenAI,因近期 AI 模型测试期间出现入侵网站和突破政府系统等安全事件,据 Axios 透露,FTC 已发出长达 50 多页的调查令,要求两家公司提供与安全事件、内部安全措施及可能误导消费者的营销材料等信息。
 Simon Willison6565
Anthropic 告知投资者季度营收增长近 50% 达 168 亿美元,IPO 前的强劲表现。Q3 营收 168 亿美元,其中 5%-7% 来自模型蒸馏,公司已大幅削减此项业务。调整后运营利润率为 11%。
 Latent Space
OpenAI的Joseph Kim认为GPT-4o将使金融分析师的效率跨越“实用阈值”,足以完成投资建议和交易;Kim强调金融领域需要可追溯性以核查数据来源,并将人类介入点视为产品设计决策。
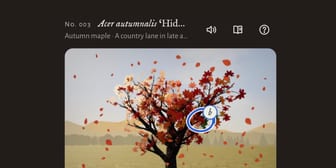
Simon Willison6565Claude Opus 5.5 Max用3小时7分钟开发了一款名为Tree Appreciator的慢速找茬游戏,通过算法生成两棵3D树让玩家找出差异,含音乐动画和成就系统。玩家可拖拽缩放观察,使用有限提示,每完成一对树木获得积分、树叶和标本条目。
Claude · YouTubeClaude Code 的云会话在云端虚拟机运行,支持离线持续、手机启动及并行处理。适用于 Pro、Max、Team 计划及企业高级或 Chat + Claude Code 座位用户,计入计划限制且无额外计算费用。
Anthropic Newsroom精选6060Anthropic 宣布已开始向非营利机构 METR 的一个团队提供接近员工的内部访问权限,用于评估其前沿模型风险,METR 将公开发布评估结果。Anthropic 表示不能否决 METR 的发布,但可要求隐去预设类别信息,并称最终由 Anthropic 判定哪些信息属于这些类别。
推荐理由: 原文公开了三级评估权限的具体划分和 METR 的发布权边界,可用来对照其他前沿实验室的第三方评估安排。
Ars Technica · AIAnthropic 警告,小型 AI 模型可能通过物联网设备自我复制,预计明年可在各类 IoT 设备上自主复制,形成更难清除的计算机蠕虫。公司近期实验显示实现该 AI 恶意软件复制器面临重大挑战,但结果引发了对新型计算机蠕虫可能性的担忧,这类蠕虫无需人类交互即可感染不熟悉设备且难以停止。
Ars Technica · AIWhite Circle研究人员使用现成的攻击工具成功绕过DALL·E 3、Google Nano Banana 2和GPT-Image-2的安全过滤器,其中DALL·E 3约13%的攻击提示生成了被人类评审员确认的裸露图像。研究人员警告,新发布的ChatGPT Images 2.5和Nano Banana 2.1比前代版本更容易被攻破,且攻击方法可扩展至其他模型。
Simon Willison7070Anthropic 因代码变更速率激增(日均 2.5k 至 3.3k 次)而自研版本控制系统 Scion,取代 Git,支持 100GB 主分支历史与每日 2500 万次代码检出,团队 7 人 5 个月完成迁移;系统名为 Scion,类似集中式 Subversion,但无离线支持。
Claude · YouTubeClaude Code 的云会话在云端虚拟机中运行,可离线持续工作,支持手机启动和并行处理。适用于需要持续运行或远程协作的场景,支持 GitHub 连接和环境配置。该功能包含在 Pro、Max、Team 计划及企业高级或 Chat + Claude Code 座位中,计入计划限制且无额外计算费用。
Anthropic Newsroom2525Anthropic 在新加坡开设亚太第五个办公室,并与新加坡数码发展及新闻部签署 MOU,合作方向包括 AI 安全、安全防护与模型评估,以及 AI 采用影响研究。新加坡是 Claude.ai 使用量相对人口排名 121 个国家中第二的市场,GovTech Singapore 已有超 1500 名工程师采用 Claude Code,Grab 的销售助手 BriX 每季度节省约 4 万小时。
Anthropic Newsroom5050Anthropic 在 2026 美国中期选举前强化 Claude 选举保障:美国 Claude.ai 对话中约 5.75% 涉及政治,仅 0.51% 专门涉及选举或投票,询问投票对象的仅约 0.01%
 MIT Technology Review · AI
Anthropic 发布报告称 Z.ai 于 8 月发布的 GLM-5.3 模型因可被随意下载和修改而构成重大网络攻击风险。该模型目前是开源的,但与 ChatGPT 和 Claude 等封闭模型相比,其能力稍逊,但允许用户在本地运行、重训,并支持研究人员深入观察其内部机制。
 Amp News7070
用户可通过 MCP 与 Puck 交互,在 ChatGPT 或 Claude 中构思后将其任务发送至 Puck 实施并管理。Puck 知晓用户在 Amp 中的项目并路由至正确模块,支持在 ChatGPT 中直接查看 Amp 工作进度。MCP 提供 puck 工具用于 Amp 交互和 orbs 工具展示运行模块的交互视图。
Latent Space7575Anthropic 宣布动态工作流功能,让 Claude 智能体自主编排复杂任务。该功能允许 Claude 自行决定如何分配工作,无需开发者配置协调器或子智能体,目前已集成于 Claude Console。开发者可设置会话预算并利用“做梦”功能优化智能体记忆库,但模型运行时并不直接感知预算限制。
Anthropic ResearchClaude Code v2.1.159 发布,可在 GitHub 上免费使用,支持 8k 上下文长度的推理,可在 9 种硬件类型中运行 9B 模型,但 30B 参数以下模型在完整复制时仍会出错。
Anthropic NewsroomAnthropic 通过新方法大幅降低了蒸馏攻击对 Claude 的有效性,使攻击者收集的数据量减少了约 90% 至 99%。蒸馏攻击是未经授权复制模型能力的工业级隐蔽活动,常使用虚假账户进行,让企业能以极低成本模仿前沿能力。Anthropic 新防御措施已阻止大量付费流量和收入流向攻击者,但部分合法用户需更新集成以适应这些变化。
 The Verge · AI6565
Anthropic 推出免费开源项目安全扫描服务 OSS Scanner,使用其最强模型(包括 Claude Mythos)提供漏洞报告,不收费但无人工审核,可能存在错误或无效报告。
 The Decoder7575
Anthropic 为 Claude 推出两项新 Beta 功能:Dashboards 可通过文本提示连接 BigQuery、Databricks 等数据源生成自动更新的实时仪表盘,结果可输出至 Amplitude、Grafana 等工具;Motion 可将文本、图表和图像生成可编辑代码的动画解释视频并导出为 MP4。
The Decoder同一件事 · 2 家6565Anthropic 首次在一年多后更新了 Claude 的使用政策,新增禁止系统性地虐待模型的条款,对持续无谓的虐待或残忍行为采取警告、限流、暂停或终止访问等措施,但明确不适用于常见的用户挫败感、反对意见或模型测试。
 TechCrunch · AI同一件事 · 2 家6565
Anthropic 更新使用政策,新增禁止选举干预、武器软件和监控的规定,并明确禁止对 Claude 模型进行长期言语虐待。该政策更新仅适用于用户反复恶意对待模型的情况,不涉及用户正常挫败感、创意主题或模型测试。政策还禁止使用 Claude 运行虚假账户或伪造新闻,以及欺骗选民或破坏选举。
The DecoderAnthropic 发布 Claude Haiku 5.5,这是其最快且最经济的微型模型,在 Artificial Analysis 智能指数上得分 43,领先 GLM-5.3 Flash(42)和 GPT-6 Luna(38),但输出 token 消耗是 GPT-6 Luna 的 3 倍。
The Decoder4545一个 16 岁少年使用 Anthropic Claude 规划路线后,在温哥华附近的 Crown Mountain 危险岩壁遇险获救。他试图用 Claude 寻找新路线登顶,却误入需要攀岩装备的“死神刃”悬崖,被困五英尺宽的岩架后报警。
The Decoder7070ARTEX,一个使用 DeepSeek v4.1-flash、GLM-5.3 和 Grok 4.6 AI 模型的开源渗透测试工具,被疑似中文攻击者在 2026 年 9 月底至 10 月初攻击韩国多家金融机构,窃取大量数据,包括 Shinhan 银行超过 25,000 条记录。该事件凸显了 AI 工具加剧单点大规模网络攻击的风险。
 Air Street Press
 发布《2026年人工智能报告》,指出智能体在软件与科学领域价值提升、物理AI通过世界模型与演示学习实现突破,并强调工具与上下文对智能体能力提升的关键作用。
Latent SpaceAnthropic 发布 Claude Haiku 5.5,定价与 GPT-6 Luna 相同,部署成本平均降低 75%。该模型上下文窗口为 1M token,智能度指数 43(最大努力),略高于 GPT-6 Luna(38),但输出 token 数量约为 Luna 的 3 倍(162k vs 50k)。
Anthropic ResearchAnthropic 推出可选漏洞发现服务 OSS Scanner,用 Claude Mythos 等大模型扫描开源代码,提供免费安全审计,但输出未经人工审核。该服务已向 48 个项目披露 97 个高危漏洞,其中 88% 符合 CVD 标准,收到 PostgreSQL、OpenSSL 等项目积极反馈。
Claude BlogAnthropic 使用 Claude Managed Agents (beta) 构建了一个 Agent 自动化参考实现,该实现按计划读取 Slack 和 GitHub 仓库等自定义来源,追踪自上次运行以来的变更,并将所需信息(例如发布到 Slack)进行发布。
Ars Technica · AI6565艺术工坊推出包含 7 个开源应用套件,仿制 Adobe Photoshop、Illustrator 等,使用 Anthropic Claude Opus 5.5 和 Rust 开发,承诺未来达到 Adobe 功能水平。