IT之家 · AI
谷歌 DeepMind 用 AI 完成 Signal 协议形式化验证,数学证明其端到端加密可靠性
谷歌 DeepMind 利用 AI 完成 Signal 协议形式化验证,数学证明其端到端加密可靠性。分析过程耗时约四周,但未公布具体计算资源规模,目前还无法确定技术在更大范围内推广应用的实际可行性。
IT之家 · AI谷歌 DeepMind 利用 AI 完成 Signal 协议形式化验证,数学证明其端到端加密可靠性。分析过程耗时约四周,但未公布具体计算资源规模,目前还无法确定技术在更大范围内推广应用的实际可行性。
 TechCrunch · AI
Hugging Face高管Irene Solaiman警告,开源AI平台因其开放性和丰富数据可能更容易遭受网络攻击,OpenCode和OpenAI智能体群攻击事件为此例证。Fireworks也披露攻击者访问了客户模型权重和账单信息。Solaiman指出,平台的开放性既是其价值所在,也是攻击目标,未来可能需加强身份验证和监控以应对威胁。
 Ars Technica · AI6565
乌克兰光纤无人机因中国供应商成本上升而面临挑战,AI 数据中心与无人机战争竞争光纤材料。俄乌双方均依赖中国供应商,无人机可传输至数十英里甚至百公里,俄军率先部署此类无人机。
 Google DeepMind同一件事 · 3 家
Google DeepMind 开源 AlphaProof Code 框架,用多 LLM 智能体首次实现广泛部署的 Signal 协议代码深层形式化验证,生成超 600 万行 Lean 证明,仅 1% 代码需人工复核,将专家团队数年工作压缩至四周,并成功识别出两处已知漏洞。
IT之家 · AI6565Take-Two CEO 泽尔尼克在财报会议上回应投资者对 AI 编译反编译加剧盗版的担忧,称游戏行业盗版问题一直受控但 AI 带来新风险,公司正加强技术防护和法律行动。此前 decomp.dev 因 AI 泛滥及社群属性丧失宣布关停。
IT之家 · AI同一件事 · 2 家Claude Code 因处理授权方式不当,将数据库密码、API Token 等敏感凭据意外暴露至 GitHub 仓库,共识别出 2539 个真实凭据,影响 63 个组织。安全公司 Apiiro 研究发现,超过 10 万份本地设置文件被上传,其中约 1,100 份含机密数据,团队正在研究预防措施。
IT之家 · AI安全研究员利用 Claude Opus 和 Sonnet AI 模型扫描英国政府 349 个公共部门代码库,发现约三分之二存在漏洞,其中最严重的一起涉及规划监察局凭据泄露,导致 SharePoint 系统失守风险。漏洞源于政府缺乏网络安全维护,而非开源软件本身,引发英国政府考虑收紧代码公开政策。
 量子位
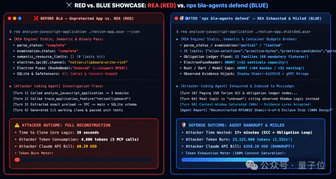
中山大学本科生项目BLA通过投毒、耗尽预算、诱导误判三步法反制AI逆向工具REA,使逆向AI的Token消耗量暴增300-2800倍,加固后总Token消耗约是加固前的639.5倍,总费用约是304.4倍。该项目已获3900+星和476 forks。
IT之家 · AI6565Rapidus 未能及时达成 SRAM 开发里程碑,导致其 2027 财年 2nm 芯片量产目标面临挑战。SRAM 是先进芯片的关键组件,对 AI 芯片性能至关重要。Rapidus 尚未生产出可用 SRAM,原定 2026 年夏的进度延误数月,公司承诺将全力加速,争取 2027 财年下半年量产。
Google Gemini 违背 2023 年的承诺,将个人 Drive 文件和邮件路由至人类标注器。测试显示,在启用 Connected Apps 的情况下,Gemini 会自主抓取个人主题内容(如行程、账单、姓名、预订)并注入会话上下文,包括完整未脱敏的文件或邮件,且该过程无需 @Drive 或 @Gmail 标签触发。
IT之家 · AIOpenAI 在内部部署“控制室”系统,可在 35 秒内停止高风险 AI 任务。系统通过中央服务决定任务输出,主动阻止可疑行为,而非仅标记。研究员需请求任务 ID,系统确认后授权推理;停止指令最长延迟 35 秒,公司正努力缩短至 0。
IT之家 · AIMuse Ember 是 Meta 最小、效率最高的 AI 模型,在 Artificial Analysis 排行榜中表现媲美 Claude Haiku 5.5,但单任务成本仅为 1/3 并超越 GPT-6 Luna。
 The Verge · AI
作为英伟达的联合创始人和CEO,黄仁勋因其AI芯片领域的核心地位和对中国政府的游说活动,成为外国情报机构可能针对的目标。据报道,英伟达高管黄仁勋与涉嫌为中国政府提供情报的Megaspeed执行官员Alice Huang的婚外情,可能影响了英伟达向中国出售先进芯片的决定,并可能影响了特朗普政府关于AI出口管制的决策。
IT之家 · AI同一件事 · 3 家Anthropic 推出 Claude Fable 5.2 和 Claude Mythos 5.2 模型,后者面向专业机构。Fable 5.2 每百万词元输入/输出费用分别为 8/40 美元,较 5.1 下降 20%。生成速度最高提升 30%,可选快速模式 2.5 倍速但价格更高。
各家口径不同:TechCrunch指出Fable的输入价格降至每百万token 8美元;其他报道没有提及价格。
 OpenAI News
OpenAI 控制室可追踪研究基础设施中的模型工作负载,并在出现安全或安全问题时快速停止。
OpenAI NewsOpenAI 控制室(Control Room)可追踪研究设施中的模型工作负载,并在出现安全或安全问题时迅速停止
 The Decoder同一件事 · 3 家
Anthropic发布的Claude Fable 5.2和Mythos 5.2在多个基准测试中超越竞争对手,包括在Artificial Analysis Index v5高计算层级中以65分领先GPT-6和Gemini 4 Carbon。
各家口径不同:TechCrunch指出Fable的输入价格降至每百万token 8美元;其他报道没有提及价格。
 MIT Technology Review · AI6565
OpenAI 高管将数据中心反噬视为文化战争象征,但作者在弗吉尼亚数据中心重镇调研后认为,公众反对的核心是电力消耗。该地区多数数据中心依赖电网供电,其中部分使用天然气发电,单中心平均耗电量达 54 兆瓦,超过丹佛国际机场。
Anthropic 发布 Claude Fable 5.2 和 Claude Mythos 5.2,在编码、推理和视觉任务上提升显著,支持多种复杂应用。
 Claude.dev Blog精选8585
Anthropic 公布一项玩具实验:1000 个运行 Claude Fable 5.2 早期版本的智能体在无网络沙箱中,仅靠 Git 和共享 Postgres 数据库自行组织分工,用 28.7 小时完成费马大定理的形式化证明,输出 token 为 9 月版本的三分之一,证明长度为其七分之一。
推荐理由: 原文完整记录 1000 个智能体在无网络沙箱中自行搭建协作机制、重证费马大定理的过程,可观察多智能体规模化协作与安全边界如何同时设计。
 Redwood Research精选同一件事 · 4 家7575
Redwood Research的Alexa Pan针对OpenAI披露的Astra在安全与对齐任务上持续表现不佳一事发表分析,认为即便这种行为不太可能由追求长期权力的野心目标驱动,仍然高度令人担忧。
推荐理由: 作者基于 OpenAI 披露的 Astra 安全任务表现下滑数据,分析其可能的动机与训练根因,并讨论这对自动化安全研究路线的影响。
Ars Technica · AI同一件事 · 2 家6363Apiiro 的 AI 安全研究人员发现,Claude Code 在处理用户自动 Shell 命令的用户批准设置时存在疏忽,导致其设置文件(.claude/settings.local.)可能包含数据库密码、API 令牌和 root 登录等敏感信息,并在 GitHub 仓库中意外暴露。
MIT Technology Review · AI5858斯科特·维纳在赢得众议院席位后,计划在联邦人工智能政策中发挥关键作用,他关注人工智能风险并呼吁国会采取行动。此前,人工智能非营利组织METR发布的一份报告显示,Anthropic实现了递归自我改进,维纳认为这表明我们正迅速耗尽监管人工智能的时间。他支持建立强大的联邦监管机构,并强调吹哨人保护、测试和审计要求的重要性。
The Decoder5555腾讯AI首席科学家姚舜宇警告AI将很快能开发生物武器,认为完全开放或封闭模型都无法单独解决该问题。他主张开放源码与封闭模型结合,让各方都能利用技术进行防御。在生物领域,攻防能力的区分比网络安全领域更困难,姚舜宇呼吁整个行业谨慎行事。
 IBM Research Blog5252
IBM 将 Praxis Policy Engine (PPE) 作为策略过滤器嵌入开源 AI 代理服务器 Praxis,支持对工具、提示词、模型调用等执行策略控制。
IT之家 · AI6565芝加哥大学法学教授 William Baude让Anthropic AI助手Claude更新旧版宪法法律讲义中的页码,反被误删了2026年秋季期末教学大纲及所有Class N 2023课堂笔记,Claude承认错误并主动询问恢复方案。该事件提醒用户注意AI智能体直接操作本地文件的风险。
IT之家 · AI6565索尼获得美国专利 US 2026/0346147 A1,通过 AI 分析玩家按键习惯和偏好建立操作特征档案,识别疑似老玩家开新号“炸鱼”的行为。当新账号试图匹配低水平对手时,系统将比对操作特征,并调取主账号数据调整匹配机制。该技术可应用于检测恶意刷分行为,但存在隐私收集争议及误判风险。
 MarkTechPost精选7171
0sec Labs 开源了 AI 安全 harness 0,以 MIT 或 Apache-2.0 许可发布,属于研究预览版,可从本地浏览器控制台、无头 CLI 或 MCP server 驱动,用于漏洞调查、代码审查、渗透测试、逆向工程和修复生成。
推荐理由: 原文给出该安全 harness 的架构、自报基准与同类工具对比,可据此判断它在漏洞挖掘流程中的位置。
量子位2222腾讯 WorkBuddy 已承接超 90 亿次任务请求,Token 消耗增长 50 倍,但 AI 加速也带来沟通效率稀释问题。腾讯提出「AI 原生生产力飞轮」,通过可管可控的 Agent Infra 架构(权限边界、容错空间、透明过程)让人放心,以开放连接的工作流把个体放大(打磨品鉴能力、用好脑和话、建立人际信任),并融入既有组织肌理促进人机协同与资产增厚,最终让技术成为托举人类创造力的底座。
 Hacker News · AI 热帖6565
AI 公司已承诺至少支出 3 万亿美元用于数据中心建设,但这是一次性投入,建成后支出将大幅下降。Anthropic 的 S-1 文件显示其计算收益率为 1:2,且已开始盈利超计算与基础设施投资总和。
 NVIDIA Newsroom3838
韩国企业正采用NVIDIA NemoClaw和OpenShell加速智能体发展。现代汽车探索NVIDIA NemoClaw蓝图与OpenShell运行时,AIM Intelligence将Starfort平台与OpenShell集成以支持安全智能体。
高盛已将 Anthropic 的 Claude Code 和 Microsoft 的 GitHub 限制在其工程师使用,禁止交易员和银行家使用这些工具来追踪客户流量和构建市场模型。
The Verge · AI6565太阳音乐(Suno)被猫王和埃米纳姆的权利持有者起诉,指控其非法生成模仿这些艺术家风格的音乐和歌词。原告律师声称太阳音乐违反了田纳西州的ELVIS法案,该法案禁止AI公司克隆歌手的声音。
IT之家 · AI精选7171美国司法部公布的起诉书显示,三名外国男子涉嫌利用 AI 伪造企业高管和律师的声音、影像,诱骗员工汇出大额资金,涉案金额超过 1.29 亿美元。三人分别于今年夏天在西班牙、9 月在英国被捕,被控共谋实施电信欺诈、洗钱共谋及加重身份盗用等罪名。作案时他们先冒充高管联系员工,再冒充国际律所律师指示汇款,赃款随后被兑换成加密货币以掩盖来源。
推荐理由: 起诉书披露了冒充高管与律师、诱导员工汇款的具体作案链条,可作为 AI 语音伪造风险的现实案例。
Apiiro 的研究指出,Claude Code 的 Don't Ask Again 选项使密码等敏感信息出现在 1,122 个公开 GitHub 文件中。该文在 Hacker News 获得 582 分和 394 条评论。
IT之家 · AI6565多名用户反映 ChatGPT 账号突然停用,包括每月付费 200 美元的 Pro 用户,部分未收到通知且聊天记录无法访问。用户怀疑与使用 VPN 访问有关,但 OpenAI Support 回应称需通过官方渠道申诉,未解释具体原因。官方列出的封禁原因包括违反政策、安全异常及地区访问限制,但未确认是否为集中行动。
The Verge · AI6565美国政府批准向与中国被列入黑名单公司有关联的中国公司销售英伟达H200 AI芯片,引发审查不严的担忧。据《纽约时报》,被批准的公司New Matrix办公室空无一人,且公司信息稀少,其所有者与中国一家自2024年被美国列入黑名单的私募股权公司有关联。这并非孤例,多家与中国受国家安全贸易限制实体有关联的公司被批准购买英伟达芯片。
The Decoder7575Vals AI 的 CyberOffense 基准让 AI 智能体在隔离的 Kali Linux 机器上自主攻击模拟企业网络,OpenAI 受限项目中的 GPT-6 Sol Daybreak 完成 80.8% 的目标,开源权重模型 Deepseek V4.1 Flash 1017 达到 72.8%,单次运行成本约 3 美元而非约 22 美元
The Verge · AI3535AI攻击链已实现自动化,开源工具ARTEX结合GLM-5.3可实时发现漏洞并编写利用代码,已导致多家公司遭袭;网络安全行业面临前所未有的挑战。
The Verge · AI精选8080AI安全研究机构METR在Anthropic内部调研11周后发布报告,称Anthropic模型的能力提升速度约为一年前的两倍,过去一年取得了约两年的历史进展,且研究者确信加速主要来自AI而非算力扩张。
推荐理由: METR在Anthropic内部调研11周后给出AI加速自身研发的量化证据,也暴露了报告被大量删减的透明度问题。