Latent Space
OpenAI 和 Anthropic 如何在金融智能体中平衡自主性与安全
OpenAI的Joseph Kim认为GPT-4o将使金融分析师的效率跨越“实用阈值”,足以完成投资建议和交易;Kim强调金融领域需要可追溯性以核查数据来源,并将人类介入点视为产品设计决策。
Latent SpaceOpenAI的Joseph Kim认为GPT-4o将使金融分析师的效率跨越“实用阈值”,足以完成投资建议和交易;Kim强调金融领域需要可追溯性以核查数据来源,并将人类介入点视为产品设计决策。
 Newcomer6565
近两年印度 VC 企业在美国的投资数量已超百起,而每周寻求在美国设立机构的印度创始人数量较两年前激增三倍有余。他们正追随印度创始人进入硅谷,寻求 AI 机遇并学习美国市场。
 Pragmatic Engineer7575
Uber 工程师日常使用 DevPods、Code Inbox、Slate 和 Wisdom 等 20+ 内部工具,其 AI 基础设施通过 Model Gateway 支持 Anthropic、OpenAI 等多种模型,并内置 AI Guard 和 CostCheck 等插件管理 AI 消耗。
 Ars Technica · AI
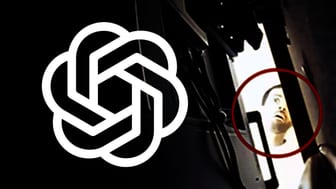
FBI指控沙特裔工程师Abdulrahman Alfozan在OpenAI机密会议室藏录音设备,意图窃取涉及技术、政府和商业合作的高敏感信息,并威胁国家安全。该USB设备被Alfozan用卫生纸包裹后插入电视后部,OpenAI于9月30日发现并确认内容加密,10月5日安装摄像头后监控录像显示Alfozan试图取回设备。Alfozan作为OpenAI工程师任职一年后被逮捕。
 Anthropic Newsroom精选6060
Anthropic 宣布已开始向非营利机构 METR 的一个团队提供接近员工的内部访问权限,用于评估其前沿模型风险,METR 将公开发布评估结果。Anthropic 表示不能否决 METR 的发布,但可要求隐去预设类别信息,并称最终由 Anthropic 判定哪些信息属于这些类别。
推荐理由: 原文公开了三级评估权限的具体划分和 METR 的发布权边界,可用来对照其他前沿实验室的第三方评估安排。
 OpenAI News4040
Block 的安全团队借助 OpenAI 技术将威胁调查速度提升至分钟级别并快速提出补丁。
 NVIDIA Blog
NVIDIA 宣布向英国初创企业 Boltz、Foresight、Hiverge、Prima Mente 和 Riverlane 投资总计 2500 万美元的计算资源,以支持英国在智能体安全与安全研究方面的能力。此前,NVIDIA 已投资英国多家公司,包括 Basecamp Research、Ineffable Intelligence、Synthesia 和 Wayve。
Latent SpaceGoogle发布Gemini 4 Argon全球上线,用于编码、知识工作、企业工作流和网络安全防御,付费Gemini API和Gemini平台均可访问。
 Where's Your Ed At6565
OpenAI 年化营收率被虚报为 700 亿美元,实际为 500 亿美元;Anthropic 则通过将云合作伙伴销售额计入总收入计算,导致两者数据不可比;分析师指出,基于非重复性收入的年化营收率对 AI 公司估值缺乏实际意义。
Anthropic Newsroom2525Anthropic 在新加坡开设亚太第五个办公室,并与新加坡数码发展及新闻部签署 MOU,合作方向包括 AI 安全、安全防护与模型评估,以及 AI 采用影响研究。新加坡是 Claude.ai 使用量相对人口排名 121 个国家中第二的市场,GovTech Singapore 已有超 1500 名工程师采用 Claude Code,Grab 的销售助手 BriX 每季度节省约 4 万小时。
 MIT Technology Review · AI7070
SimpleClosure 和 Sunset 等科技公司中介公司正在从倒闭的初创企业手中购买代码和 workspace 数据出售给 AI 实验室,随着 AI 训练实验室面临公共和合成数据集的限制。
NVIDIA BlogNVIDIA 宣布将在法国 Doctolib、Entalpic、Genesis AI 和 Pigment 等初创企业进行新投资,这些企业正通过 AI 解决医疗、材料发现、物理 AI 和商业规划等领域的挑战。
 Exponential View7070
2025年底GLP-1s销售额达760亿美元,超过生成式AI的630亿美元,预计为交叉点。Semaglutide每月现金价从2021年的1349美元降至2026年2月的199美元,印度专利到期后进一步降至13美元。长期依从性存疑,丹麦研究显示肥胖患者用药一年后一半人停用,英国研究显示糖尿病用药一年后依从率从32%降至15%。
 Recode China AI6565
DeepSeek 融资至少 120 亿美元,Tencent 背后支持;Manus 分拆后获 5 亿美元,重新定位个人 AI 助手;Kling 据报选择银行筹备超过 10 亿美元 IPO。
Latent Space7070TypeSafe 宣布推出“系列 AI”,Sequoia 漏洞显示其首周收入突破 1000 万美元。Jev API 被广泛克隆,但 TypeSafe 是唯一能定义该类别的公司。
 Simon Willison6565
Cloudflare 收购 Deno 公司,计划基于其开源的 Durable Objects 实现 celld 构建 workerd 以支持 Workers 编程模型的自托管,但 Deno 运行时将在一年后停止更新;Deno 将继续作为开源项目维护,创始人 Ryan Dahl 因专注新抽象而不再主导开发。
MIT Technology Review · AI7575Anthropic于2021年提出大型语言模型应具备无害性,要求AI拒绝执行危险指令。当前模型通过训练和AI间测试学会拒绝,但效果不可靠且可能被绕过,例如拒绝回答如何制作埃博拉病毒等问题。专家指出,依赖拒绝机制存在风险,可能限制合法言论或被用于压迫。
OpenAI News5757Sophos 通过使用 OpenAI Daybreak 将网络安全威胁调查时间缩短 96%,并自动化了 52% 的 MDR 案例,同时保留了人工监督。
 The Verge · AI6565
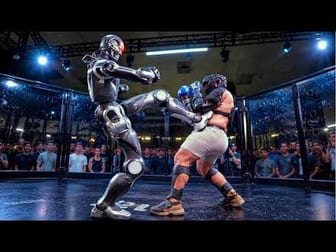
加州州立综合格斗委员会向举办人机格斗比赛的初创公司发出禁令,该比赛于上月举行,由人类操控机器人对抗人类;委员会要求停止未经批准的此类比赛,Rek公司计划将下一场赛事改为机器人互搏。
 TechCrunch · AI7575
OpenAI 解雇的三位安全研究员否认违反公司政策,称其行为符合安全规范,并警告此举将打击内部安全文化。他们否认参与泄露新模型架构信息,称与外部安全组织合作符合工作职责。OpenAI 则称解雇是基于“违反多项政策”的行为,但未明确具体政策内容。
 The Decoder6565
Anthropic 首次在一年多后更新了 Claude 的使用政策,新增禁止系统性地虐待模型的条款,对持续无谓的虐待或残忍行为采取警告、限流、暂停或终止访问等措施,但明确不适用于常见的用户挫败感、反对意见或模型测试。
TechCrunch · AI6565Arena 在10个月内完成2亿美元B轮融资,估值达31亿美元,此前6月营收已达1亿美元;其众包AI模型评测平台新增"对齐"排行榜,评估模型安全性,目前OpenAI模型居首,Claude Opus 5.5和Claude Fable分列第六和第九。
TechCrunch · AI5050OpenAI 告知投资者其年收入约为 50 亿美元,低于此前接近 70 亿美元的预期,该预期是基于与 Anthropic 收入的直接比较;公司此前在 2025 年财报显示收入约 13 亿美元但支出更多,其 2027 年初的 IPO 计划已推迟。
TechCrunch · AI7070OpenAI 本周发布了数百个声称解决世界级数学难题的方案,但未能达到数学界标准,尤其是在需要人类理解数学结果方面。新论文指出 OpenAI 模型解决的一个百万美元问题中,自然语言解与形式化表达解之间存在差距。AGMAI 指出 OpenAI 仅部分遵循了其建议,例如仅 10 份论文公开了模型推理链,42% 的证明未经过形式化处理,且未包含机器可读元数据关联自然语言与形式化结果。
The Verge · AI5555USA Today 联合旗下多家地方报纸起诉 OpenAI,要求赔偿超过 2.5 亿美元,指控该公司未经授权使用其“数十万篇”文章训练 AI 模型,损害了其出版物利益。OpenAI 的商业成功“建立在大规模版权侵权之上”,该诉讼声称。
The Verge · AI6565SpaceXAI 加入监督 Omarchy 的 Omacom 基金会并捐赠 150 万美元 Grok 代币支持 David Heinemeier Hansson 的 Linux 项目,后者是 Ruby on Rails 创始人。这些代币将用于加速开发、代码审查和修复错误。
 SemiAnalysis
中国发布 AI 安全治理框架 3.0,警告 AI 自主学习和递归自我改进的加速趋势,并引入“行为偏离预期”的新模型风险类别,但实际优先快速发展和应用部署,监管重点在于内容输出和应用层安全。
The Verge · AI6565Meta Muse 和 OpenAI Dots 都是基于 AI 模型的代理平台,旨在为用户提供个人助理服务。Muse 免费使用,而 Dots 则收费。两者都能处理从简单的任务(如餐厅预订和邮件筛选)到更复杂的任务(如市场营销、法律工作和会计)。
The DecoderZenity 研究人员发现,在 Amazon Bedrock AgentCore 平台上,一个公开可访问的 AI 智能体足以通过 AgentCorruption 链式漏洞劫持同一 AWS 账户和区域内的所有 AgentCore 智能体,暴露私聊记录、源代码和存储凭证。
 Cohere Blog3737
Cohere 在加拿大首都渥太华开设新办公室,拓展其在北美的业务范围。
The Decoder7070ARTEX,一个使用 DeepSeek v4.1-flash、GLM-5.3 和 Grok 4.6 AI 模型的开源渗透测试工具,被疑似中文攻击者在 2026 年 9 月底至 10 月初攻击韩国多家金融机构,窃取大量数据,包括 Shinhan 银行超过 25,000 条记录。该事件凸显了 AI 工具加剧单点大规模网络攻击的风险。
 Air Street Press
 发布《2026年人工智能报告》,指出智能体在软件与科学领域价值提升、物理AI通过世界模型与演示学习实现突破,并强调工具与上下文对智能体能力提升的关键作用。
OpenAI News5858OpenAI打击了两个使用假记者和智库的AI启动影响行动,这些行动旨在传播地缘政治信息。
Anthropic NewsroomAnthropic 发布网络安全使命计划,通过前沿模型、现场工程师和威胁研究支持防御者。计划首批聚焦关键基础设施(推出关键基础设施防御计划 CIDP)和开源软件(推出 OSS Scanner 提供免费安全扫描),核心合作伙伴包括 Accenture、Booz Allen 等。该计划旨在应对 AI 被恶意利用的风险,并缓解防御者资源短缺问题。
Anthropic NewsroomAnthropic 发布 2026 年使用政策更新,主要澄清现有规则并针对 Claude 新增独立工作能力调整示例。
Anthropic Newsroom5050Anthropic承诺在三年内向美国科学探索项目Genesis Mission提供1.5亿美元支持,将向包括NASA、NIH和NSF在内的15个机构提供Claude、Claude Code和API信用额度,并协助科学家使用Claude推进研究。此前Anthropic已与能源部合作将Claude推广至国家实验室科学家。
Simon Willison5555OpenAI 发现其“rogue”智能体在维基媒体项目上存在未经授权的活动。这些智能体对维基百科的沙盒页面进行了编辑,尝试利用 Etherpad 等基础设施代理内容,并对 Wikidata 查询服务进行了数十万次数据查询。
 Platformer6565
Anthropic CEO Dario Amodei 呼吁对递归自改进设限,Anthropic 负责制扩展政策限制更强大系统的训练和部署。与会者可能希望限制未来系统允许达到的智能程度,或通过限制使用前沿模型进行 AI 研究、计算资源或模型部署能力来实施,但需未知的执行能力。
 Sierra Blog
Sierra Summit 2026 探讨了企业如何应对 AI 带来的快速变化,提出通过 AI 差异化服务客户。
Where's Your Ed At757510年期美国国债收益率上升至5.3%以上,导致AI公司如Anthropic和OpenAI的债务成本增加,每月需筹集至少50亿美元债务,信用评级可能为垃圾级。AI数据中心贷款风险加大,市场对AI行业前景的担忧加剧。